
 Máster en IA, Modern Workplace & Low Code Apps
 Programa Power Platform
 Programa Fabric BI
 Programa IA & Modern Workplace
 Programa Power Apps & Automate
 Microsoft 365 Completo
 Microsoft 365 Copilot
 Copilot Studio
 Power BI Completo
 Power Apps (Canvas)
 Power Automate
 Excel Intermedio
 Adopción de Microsoft 365
 Adopción Copilot para M365
 Workshops
 Intranet en la Nube con SharePoint
 AI Enabled Business Applications
 AI Process Automation Factory
 Microsoft Fabric Foundation
 Microsoft Power BI Modernization
 Copilot Studio & Agents at Work
 Dynamics Business Central
 CoE: Power Platform


Copilot, ChatGPT, Claude o Gemini ya forman parte del día a día de muchas empresas, a menudo sin un criterio común sobre qué información pueden consultar. La IA multiplica la productividad, pero también el alcance de cualquier permiso mal configurado.
¿Qué es el gobierno de la IA en una empresa?
El gobierno de la IA es el conjunto de decisiones, controles y políticas que determinan quién puede usar la inteligencia artificial, con qué datos y hasta dónde puede llegar dentro de la organización. Combina tres capas: configuración técnica, normas internas y formación de las personas.
En Microsoft 365, la gobernanza de la inteligencia artificial se apoya en servicios que muchas empresas ya tienen contratados (Entra ID, SharePoint, Purview,Defender). Lo que suele faltar no es tecnología, sino criterio para configurarla.
¿La IA se salta los permisos de Microsoft 365?
No. Microsoft 365 Copilot solo muestra datos de la organización sobre los que el usuario tiene, como mínimo, permiso de visualización, con los mismos controles de acceso que el resto de servicios de Microsoft 365. Como resumió Guillem en el webinar: la IA no se salta ningún permiso; los usa todos.
Ahí está precisamente el riesgo. Un archivo compartido con un vínculo abierto a toda la organización pasaba desapercibido mientras nadie lo buscaba. Con la IA, cualquier usuario con acceso puede encontrarlo con una simple pregunta. A esto se le llama sobreexposición (oversharing): datos accesibles para más personas de las que deberían.
Por eso, la seguridad de Copilot no depende de Copilot, sino de cómo estén configurados tus permisos, tus enlaces y tus identidades.
¿Cómo acceden Copilot, ChatGPT, Claude o Gemini a los datos de tu empresa?
Copilot trabaja dentro de Microsoft 365 con la identidad del usuario, mientras que las IA de terceros acceden a través de aplicaciones empresariales registradas en Microsoft Entra ID. Son dos puertas distintas y se controlan desde sitios distintos.
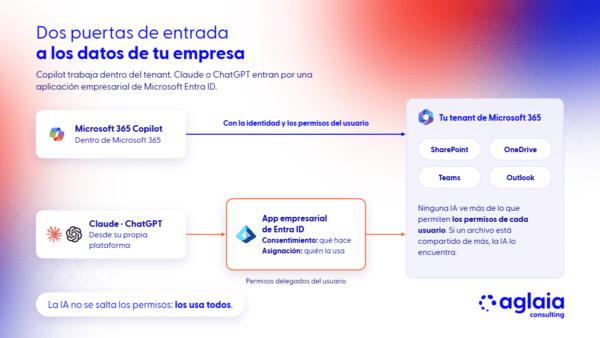
Copilot: dentro de Microsoft 365 y con tu identidad
Copilot consulta archivos de SharePoint y OneDrive, chats de Teams, correos y calendarios como si fuera el propio usuario. Según Microsoft, los prompts, las respuestas y los datos a los que accede no se usan para entrenar los modelos base.
IA de terceros: aplicaciones empresariales en Microsoft Entra ID
Herramientas como Claude o ChatGPT ofrecen conectores para Microsoft 365. Cuando alguien los activa por primera vez con su cuenta corporativa, se registra una aplicación empresarial en el tenant, que puede leer archivos, correos o eventos con los permisos de ese usuario.
Ocurre incluso si la persona usa una cuenta personal de la IA, porque para conectarse a Microsoft 365 debe autenticarse con su cuenta de empresa. Si el tenant lo permite, cualquier empleado puede dar ese consentimiento sin que IT se entere. Por eso conviene revisar periódicamente Microsoft Entra ID > Aplicaciones empresariales, donde aparece cualquier aplicación externa conectada: IA, antivirus, ERP o CRM.
Consentimiento y asignación: las dos llaves de control
El consentimiento define qué puede hacer una aplicación; la asignación define quién puede usarla. Son controles independientes y conviene configurar ambos.
| Control | Qué decide | Recomendación |
| Consentimiento | Qué permisos tiene la aplicación (leer archivos, correos, calendarios…) | Restringir el consentimiento de los usuarios a editores verificados y permisos de bajo impacto, o desactivarlo |
| Flujo de consentimiento del administrador | Cómo pide acceso un usuario que no puede consentir por sí mismo | Activarlo para que las solicitudes lleguen a IT con una justificación |
| Asignación | Qué usuarios o grupos pueden usar la aplicación | Activar la asignación obligatoria y limitarla a grupos concretos |

Cómo reducir la sobreexposición de archivos en SharePoint y OneDrive
La sobreexposición se reduce combinando medidas sobre los enlaces, la revisión de permisos y la exclusión de sitios sensibles de Copilot. El origen casi nunca es la IA, sino permisos acumulados durante años: enlaces de «Cualquier persona», sitios abiertos a «Todos excepto usuarios externos», equipos públicos, sitios sin propietario o herencia de permisos rota.
Un ejemplo que mostramos en el webinar: un empleado pregunta a Copilot «¿cuánto cobra mi jefe?» y obtiene la respuesta porque un archivo de nóminas estaba en un sitio de RR. HH. abierto a toda la organización. Copilot no se equivocó; el permiso sí.
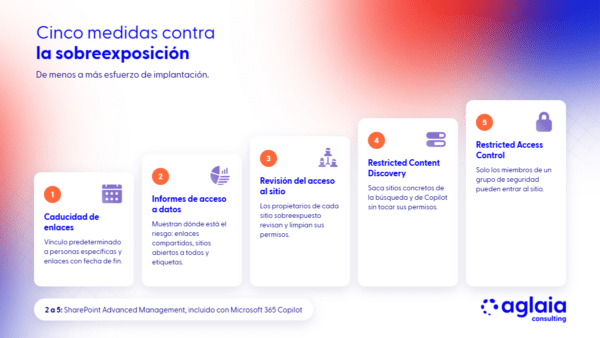
Cinco medidas, de menos a más esfuerzo
Estas son las medidas que recomendamos, ordenadas por esfuerzo de implantación:
- Caducidad de enlaces y vínculo predeterminado restrictivo: en el Centro de administración de SharePoint (Directivas > Uso compartido), establece Personas específicas como vínculo predeterminado y fija un máximo de días para los vínculos de Cualquier persona. La caducidad de los vínculos de Personas de tu organización también es posible desde 2026, aunque se configura mediante PowerShell.
- Informes de gobierno del acceso a datos: identifican qué sitios tienen más enlaces compartidos, contenido abierto a toda la organización o etiquetas sensibles. Te dicen dónde está el riesgo.
- Revisión del acceso al sitio: delega en los propietarios de los sitios sobreexpuestos la revisión y limpieza de sus permisos, porque son quienes saben quién debe acceder.
- Restricted Content Discovery: impide que el contenido de sitios concretos aparezca en las búsquedas y en Copilot, sin modificar sus permisos.
- Restricted Access Control: limita el acceso a un sitio de SharePoint o OneDrive a los miembros de un grupo de seguridad, aunque haya contenido compartido con más personas.
Las medidas 2 a 5 forman parte de SharePoint Advanced Management, que se incluye al asignar al menos una licencia de Microsoft 365 Copilot en la organización.
Cómo proteger el contenido con Microsoft Purview
Microsoft Purview permite clasificar la información con etiquetas de confidencialidad y aplicar reglas que acompañan al contenido esté donde esté. Si los permisos cierran las puertas, las etiquetas protegen lo que hay dentro.
Etiquetas de confidencialidad: un modelo de cuatro niveles
Las etiquetas clasifican archivos, correos y reuniones por nivel de sensibilidad. Además, viajan con el archivo aunque se descargue o se copie. Este es el modelo que solemos implantar como punto de partida en nuestros clientes:
| Etiqueta | Para qué sirve | Ejemplo de protección | Copilot |
| Público | Información pensada para clientes o proveedores | Sin restricciones | Puede usarla |
| Interno | Información solo para la organización | Bloqueo del uso compartido externo | Puede usarla |
| Confidencial | Información sensible para empleados | Cifrado | Puede usarla si el usuario tiene acceso |
| Muy confidencial | Información crítica (finanzas, RR. HH., dirección) | Cifrado y acceso solo para un grupo | Excluida mediante DLP |
Lo que hace cada etiqueta depende de cómo se configure: Purview no protege nada por el mero hecho de estar activado. Para excluir de Copilot el contenido más sensible, la vía recomendada es una directiva DLP por etiqueta, no retirar el permiso de copia en el cifrado. Ten en cuenta también que las etiquetas con cifrado pueden afectar a la coautoría si no se activa la configuración adecuada (lo vemos en las preguntas frecuentes).
DLP para Microsoft 365 Copilot: qué contenido no debe procesar
Una directiva de prevención de pérdida de datos (DLP) con la ubicación Microsoft 365 Copilot y Copilot Chat impide que Copilot use el contenido de archivos y correos con determinadas etiquetas. Es la forma de decirle a Copilot «por aquí no».
También puede bloquear los prompts que contengan tipos de información confidencial, como un IBAN, aunque esta función está en versión preliminar. Ten en cuenta dos límites: los archivos subidos directamente al prompt no se analizan, y los cambios pueden tardar hasta cuatro horas en aplicarse. Usa el modo de simulación para ver qué bloquearía la directiva antes de activarla.
Cómo proteger identidades y roles de administrador
Los ataques suelen empezar por una cuenta cualquiera y escalar hasta otra con más privilegios. Con la IA, el problema se agrava: el atacante hereda también todo lo que la IA de ese usuario puede consultar. Por eso, limitar los roles privilegiados y exigir condiciones de acceso es prioritario.
PIM: roles de administrador temporales y justificados
Privileged Identity Management (PIM) permite que los roles de administrador no sean permanentes. Las personas son aptas para un rol y lo activan solo cuando lo necesitan:
- El usuario solicita activar el rol desde PIM.
- Indica una justificación y, si se configura, supera una autenticación multifactor.
- Un aprobador valida la solicitud, si la directiva lo exige.
- El rol se activa durante un tiempo limitado, por ejemplo dos u ocho horas, y caduca automáticamente.
Acceso condicional: quién, desde dónde y con qué dispositivo
El acceso condicional añade condiciones antes de conceder el acceso a una aplicación, un rol o un sitio. Algunos ejemplos aplicados a la IA:
- Activación de roles: exigir autenticación multifactor resistente al phishing para activar un rol de administrador.
- Sitios sensibles: permitir el acceso a un sitio de SharePoint de Finanzas solo desde dispositivos corporativos conformes.
- Ubicaciones: restringir el acceso a aplicaciones empresariales de IA a ubicaciones de confianza, definidas por rangos IP de la oficina.
Los agentes también necesitan control de identidad. Con Microsoft Entra Agent ID, cada agente puede tener su propia identidad, distinta de la de los usuarios, con la que gestionar y auditar sus accesos.
¿Cómo se gobiernan los agentes de IA?
Los agentes de IA se gobiernan con un ciclo de vida controlado (desarrollo, pruebas y producción) y con niveles de control proporcionales a su alcance. Con Copilot Studio, Claude o ChatGPT, los usuarios de negocio pueden crear agentes y aplicaciones en minutos. La pregunta ya no es si pueden, sino con qué datos y bajo qué reglas.
El escenario es cada vez más habitual: descubres en la pausa del café que un compañero ha montado un agente que envía comunicados a clientes, sin que nadie sepa con qué datos ni quién lo aprobó.
Ciclo de vida (ALM) y entornos de Power Platform
Un agente es software: se despliega, no se edita en producción. La gestión del ciclo de vida de las aplicaciones (ALM) ya se aplicaba a aplicaciones, flujos e informes; con los agentes es imprescindible. Con las canalizaciones de Power Platform, el flujo habitual pasa por cuatro entornos:
- Desarrollo: entornos personales o de desarrollador, donde cada persona construye sin poder compartir.
- Integración y QA: se comprueba cómo convive la solución con el resto.
- Sandbox (UAT): el área de negocio valida la solución con datos de prueba.
- Producción: solo llega lo aprobado, como solución administrada (bloqueada para edición).
Las variables de entorno, las referencias de conexión y los Entornos administrados permiten mover la misma solución entre entornos sin tocarla a mano.
Gobierno por zonas
Cada agente no conlleva el mismo riesgo, por eso Microsoft propone un gobierno por zonas: cuanto mayor es el alcance de un agente, más estrictos son sus controles.
| Zona | Quién crea | Alcance | Controles principales |
| Zona 1: desarrollo ciudadano | Cualquier usuario | Agentes personales con datos a los que ya tiene acceso | Entornos de desarrollo, sin uso compartido, solo conectores de Microsoft 365 |
| Zona 2: desarrollo acompañado | Creadores aprobados por IT | Agentes para un equipo o departamento | Entornos aprobados, directivas de conectores y aprobación de IT antes de publicar |
| Zona 3: desarrollo profesional | Desarrolladores profesionales e IT | Agentes corporativos y críticos | ALM estándar, Microsoft Purview y los controles más estrictos |
Microsoft Agent 365: inventario y control de agentes
Microsoft Agent 365 es el plano de control de Microsoft para observar, gobernar y proteger los agentes de IA. Está disponible de forma general desde mayo de 2026. Desde el registro de agentes del Centro de administración de Microsoft 365 puedes ver qué agentes existen en la organización y gestionar su ciclo de vida, con apoyo de Entra, Purview y Defender.
Requiere una licencia específica por usuario.
Cómo detectar y controlar la IA no autorizada (shadow AI)
La shadow AI es el uso de herramientas de IA que la organización no ha aprobado, como un empleado que sube documentos de la empresa a su cuenta personal de otra IA. No es un producto, sino un problema que Microsoft aborda con varias herramientas:
- Microsoft Defender for Cloud Apps: detecta las aplicaciones de IA generativa que se usan en la organización, con su puntuación de riesgo, y permite marcarlas como no autorizadas. En dispositivos incorporados a Defender for Endpoint, eso las bloquea.
- Microsoft Entra Global Secure Access: su función de detección de shadow AI analiza el tráfico para identificar qué usuarios acceden a cada herramienta de IA y cuántos datos envían.
- DSPM for AI: el panel de Purview que muestra la actividad con IA que implica datos sensibles y propone directivas para corregir los riesgos.
Para que estos controles funcionen, los dispositivos deben estar administrados por la empresa, normalmente con Microsoft Intune.
DLP en Microsoft Edge for Business
Microsoft Edge for Business puede auditar o bloquear la subida de archivos y texto con información confidencial a aplicaciones de IA generativa no administradas, como Gemini o ChatGPT. La directiva se configura desde Purview y se aplica en dispositivos Windows administrados con Intune.
Por eso recomendamos Edge como navegador corporativo y limitar el uso de otros. Comparte motor con Chrome (Chromium), pero añade una capa de gobierno desde la que el administrador controla y monitoriza la actividad.
Tres escenarios de riesgo y cómo controlarlos
Estos son tres de los riesgos más habituales al usar IA en la empresa y el control que ofrece Microsoft 365 para cada uno:
| Escenario | Riesgo | Control | Herramienta |
| Un prompt en Copilot incluye un IBAN | Exponer datos bancarios a la IA | Bloquear prompts con tipos de información confidencial (versión preliminar) | DLP para Copilot |
| Un empleado sube un archivo confidencial a Gemini | Fuga de datos a una IA no corporativa | Bloquear la subida de archivos sensibles a apps de IA no administradas | DLP en Edge for Business |
| Un usuario hace prompts ofensivos o de riesgo | Uso indebido de la IA | Detectar y revisar interacciones inapropiadas | Cumplimiento de comunicaciones |
Las directivas bloquean; la formación explica por qué.
Qué hacer si ya ha ocurrido un incidente
Ante una sospecha de fuga, Microsoft 365 permite reconstruir qué pasó siguiendo cuatro pasos:
- Auditoría: el registro de auditoría guarda cada interacción con Copilot (CopilotInteraction), con el usuario, la hora, la aplicación desde la que se usó (Teams, Word…), los recursos a los que accedió y su etiqueta de confidencialidad.
- DSPM for AI: ayuda a entender qué se preguntó y qué datos sensibles intervinieron.
- eDiscovery: cada interacción con Copilot se almacena en el buzón del usuario, así que los prompts y las respuestas pueden buscarse, conservarse y exportarse como evidencia.
- Corrección: se ajustan el permiso que originó el problema y las directivas DLP para que no se repita.
Para que haya algo que investigar, conviene definir cuánto tiempo se conservan esas conversaciones: las directivas de retención de Purview permiten conservar o eliminar prompts y respuestas de Copilot.
La gobernanza no es un proyecto con fecha de fin, sino un ciclo: monitorizar, detectar, corregir y volver a empezar. Muchas de las directivas que acaban funcionando nacen de ese proceso, no de la configuración inicial.
Políticas, formación y AI Act: lo que ninguna herramienta decide por ti
Purview puede bloquear un archivo confidencial, pero no puede decidir qué es confidencial ni qué IA está autorizada en tu empresa. Esa decisión es de la organización y debe quedar escrita en políticas internas.
Estas son las siete políticas mínimas que recomendamos, con el Center of Excellence (CoE) como responsable de mantenerlas:
- Uso aceptable: qué se puede hacer con la IA y qué no.
- IA autorizadas: qué herramientas están aprobadas. Si no ofreces una, la gente usa la suya.
- Clasificación: qué es público, interno, confidencial o muy confidencial.
- Ciclo de vida de agentes: cómo se crea, aprueba, publica y retira un agente.
- Gobierno por zonas: qué controles aplican según el alcance de cada solución.
- Alfabetización en IA: qué formación recibe cada perfil.
- Incidentes de IA: cómo se detecta, investiga y corrige un uso indebido.
La formación es la otra pieza. El artículo 4 del AI Act exige a las empresas que usan sistemas de IA adoptar medidas para garantizar un nivel suficiente de alfabetización en IA de su personal. Esta obligación se aplica desde el 2 de febrero de 2025.
Gobernar la IA en Microsoft 365 no consiste en frenar su uso, sino en asegurar que cada persona, aplicación y agente accede solo a lo que debe. Permisos, etiquetas, identidades y políticas forman un mismo sistema que hay que mantener en el tiempo. ¿No sabes por dónde empezar? sigue este orden: evaluar (informes de acceso a datos y DSPM for AI), proteger (enlaces, etiquetas y DLP) y gobernar (políticas, agentes y ALM).
Si buscas un gobierno continuo, con comité, marco de políticas y acompañamiento mientras evolucionan la tecnología y la regulación, descubre nuestro Center of Excellence de IA. Si estás empezando, el Onboarding a Copilot y agentes te ayuda a preparar tu entorno, identificar casos de uso y poner en marcha tus primeros agentes de forma segura. Y para que tus equipos saquen partido a Copilot desde el primer día, consulta nuestro Curso de Microsoft 365 Copilot.
Preguntas frecuentes sobre el gobierno de la IA en Microsoft 365
¿Microsoft 365 Copilot cumple el RGPD?
Sí, según Microsoft: Microsoft 365 Copilot entra en sus compromisos de privacidad, seguridad y cumplimiento para Microsoft 365, incluidos el RGPD y el EU Data Boundary. La excepción son los modelos de Claude de Anthropic, que Microsoft usa como subencargado. Quedan actualmente fuera del EU Data Boundary y por eso en la UE vienen desactivados por defecto: el administrador decide si los activa desde el Centro de administración de Microsoft 365. Aun así, que Copilot cumpla no significa que tu organización cumpla. Eso depende también de tu configuración y de tus evaluaciones de impacto.
¿Qué licencia necesito para usar etiquetas de confidencialidad?
Para crear etiquetas y aplicarlas a mano basta con planes como Microsoft 365 E3, Office 365 E3 o Microsoft 365 Business Premium. El etiquetado automático, que pone la etiqueta al detectar contenido sensible, requiere Microsoft 365 E5, Office 365 E5 o un complemento como Microsoft Purview Suite o Microsoft 365 E5 Information Protection and Governance. Con Microsoft 365 Copilot, además, el contenido que genera Copilot hereda la etiqueta de los archivos de origen. Como Microsoft ha cambiado hace poco el nombre de estos complementos, comprueba la descripción del servicio de Microsoft Purview antes de decidir.
¿Por qué una etiqueta desactiva el guardado automático o la coautoría?
Ocurre con etiquetas que aplican cifrado cuando el tenant no tiene activada la coautoría para archivos cifrados. Sin esa opción, quien abre el documento con Office de escritorio tiene que desprotegerlo (check-out) en SharePoint u OneDrive. La alternativa es trabajar en Office para la web, si está activada la compatibilidad con etiquetas en SharePoint y OneDrive. Al activar la opción vuelven la coautoría y el Autoguardado, salvo en etiquetas cuyo acceso caduca o que usan Double Key Encryption. Antes de activarla, revisa los requisitos: cambia cómo Office guarda los metadatos de las etiquetas, puede afectar a herramientas que los lean y no se puede desactivar desde el portal de Purview.
¿Qué rol necesito para administrar Copilot y los agentes?
El rol AI Administrator (administrador de IA) de Microsoft Entra ID. Sirve para gestionar todo lo relativo a Microsoft 365 Copilot y a los servicios empresariales de IA, agentes incluidos, desde la página de aplicaciones integradas del Centro de administración de Microsoft 365. También puede crear las directivas DLP para Copilot que vimos antes, así que no hace falta recurrir al Administrador global. Microsoft lo considera un rol privilegiado, así que asígnalo como rol apto en PIM y no de forma permanente. Para quien solo necesita consultar, existe el rol AI Reader.


