
 Máster en IA, Modern Workplace & Low Code Apps
 Programa Power Platform
 Programa Fabric BI
 Programa IA & Modern Workplace
 Programa Power Apps & Automate
 Microsoft 365 Completo
 Microsoft 365 Copilot
 Copilot Studio
 Power BI Completo
 Power Apps (Canvas)
 Power Automate
 Excel Intermedio
 Adopción de Microsoft 365
 Adopción Copilot para M365
 Workshops
 Intranet en la Nube con SharePoint
 AI Enabled Business Applications
 AI Process Automation Factory
 Microsoft Fabric Foundation
 Microsoft Power BI Modernization
 Copilot Studio & Agents at Work
 Dynamics Business Central
 CoE: Power Platform


Microsoft Dataverse no es una simple base de datos. Más bien, es la capa de datos compartida que sostiene Dynamics 365 o Power Automate en entornos profesionales. Además, hace lo propio con Copilot Studio y Power Apps.
Muchas organizaciones implementan soluciones sin diseñar previamente su modelo de seguridad. Eso suele dejar usuarios con accesos excesivos a datos sensibles o procesos paralizados por falta de privilegios operativos para trabajar. En esta guía analizamos la arquitectura en capas de Dataverse y las decisiones clave que todo administrador debe adoptar antes de asignar el primer rol en producción.
¿En qué consiste el modelo de seguridad de Dataverse?
| Capa de seguridad | ¿Qué controla? |
|---|---|
| Entorno | Acceso global a la base de datos de Dataverse. |
| Business Unit | Límites lógicos de propiedad y visibilidad de registros. |
| Rol de seguridad | Privilegios de operación (crear, leer, editar) sobre tablas. |
| Nivel de acceso (Fila) | Profundidad de visibilidad sobre los registros. |
| Perfil de columna | Restricción de lectura o edición en campos específicos. |
Business Units: la estructura organizativa que sostiene la seguridad
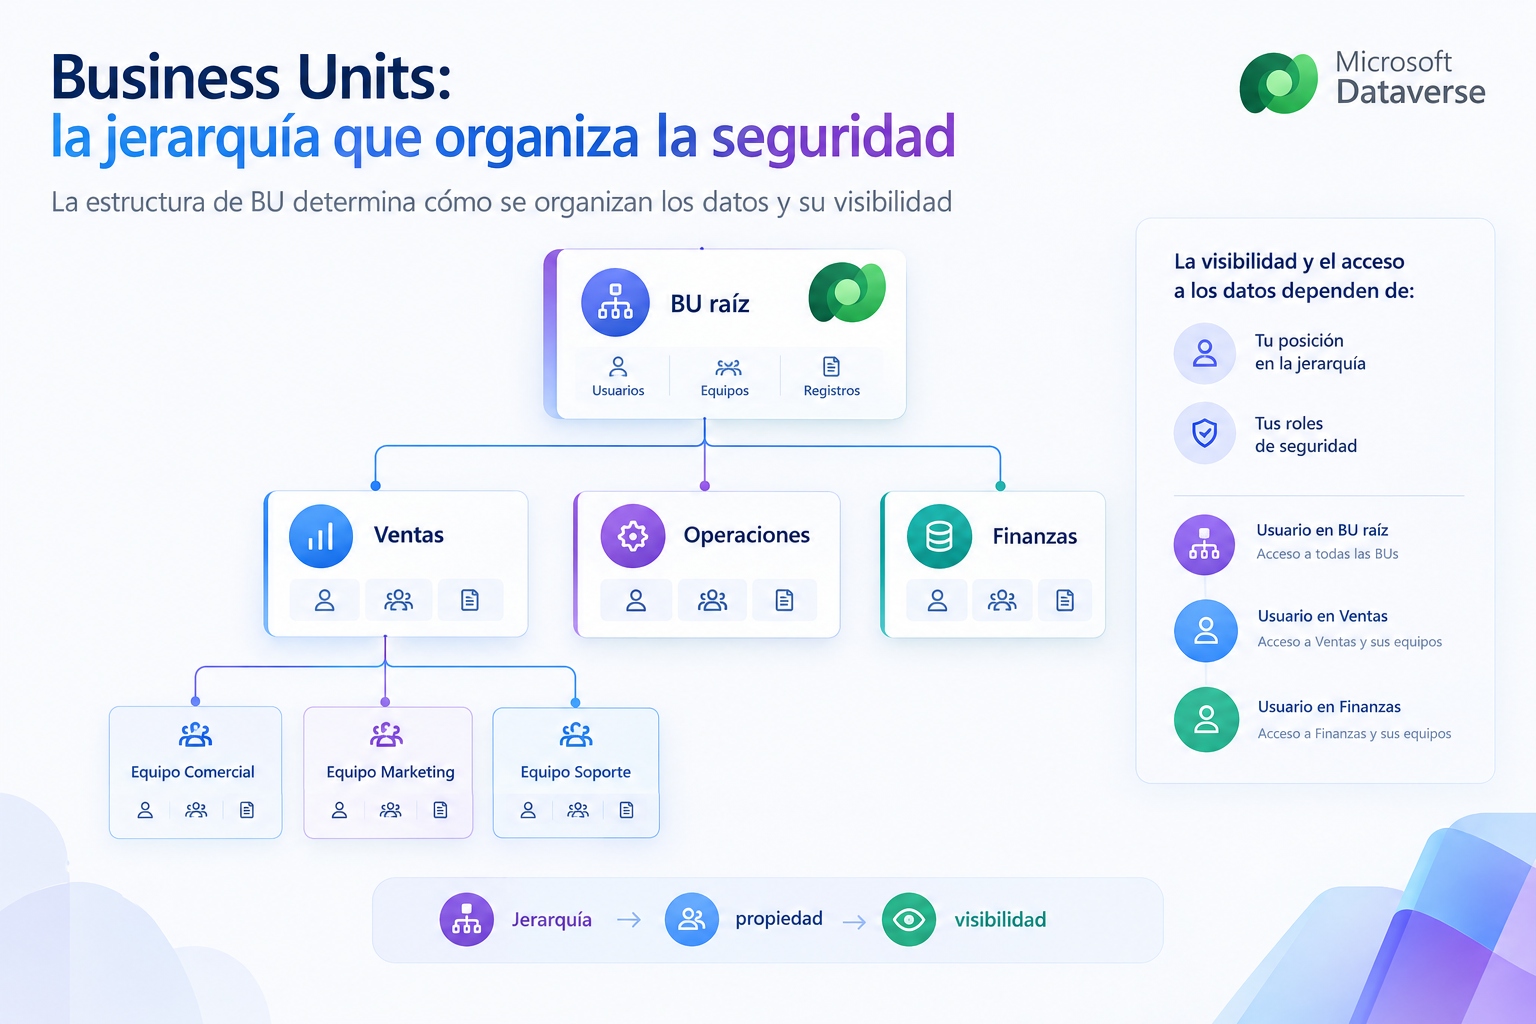
Una Business Unit (BU) delimita la propiedad de los registros y constituye el primer elemento organizativo a definir en Dataverse. Todo entorno incluye por defecto una Business Unit raíz, a la que se asocian de forma obligatoria usuarios y tablas.
La correcta configuración de estas unidades determina cómo fluyen los datos entre diferentes departamentos y sedes de la compañía.
Jerarquía de Business Units y herencia de visibilidad
Las BU subordinadas heredan la visibilidad hacia arriba en función del rol de cada usuario. Conviene diseñar esta jerarquía con rigor desde el inicio, ya que reestructurarla con registros activos en producción resulta una tarea compleja.
Buenas prácticas para diseñar Business Units
- Alinear por visibilidad. No crees una unidad por cada departamento si no existe una necesidad real de aislar datos entre ellos.
- Evitar jerarquías profundas. Las estructuras con demasiados niveles complican el mantenimiento y degradan el rendimiento del sistema.
- Aprovechar equipos. Utiliza equipos transversales antes de fragmentar el entorno en múltiples unidades de negocio.
Roles de seguridad en Dataverse: privilegios y niveles de acceso
Un rol de seguridad es un conjunto de privilegios que determina las operaciones permitidas sobre cada tabla y su profundidad de acceso. Los permisos son acumulativos. Eso quiere decir que, si un usuario tiene varios roles asignados, prevalece siempre el privilegio más permisivo.
Para configurarlos correctamente, es imprescindible entender los tipos de privilegios y los niveles de alcance disponibles.
Los ocho tipos de privilegio en Dataverse
| Privilegio | ¿Qué permite? | Ejemplo de uso |
|---|---|---|
| Crear | Añadir un nuevo registro. | Registrar una cuenta. |
| Leer | Consultar la información. | Visualizar oportunidades. |
| Escribir | Modificar registros existentes. | Actualizar un teléfono. |
| Eliminar | Borrar registros del entorno. | Eliminar un lead obsoleto. |
| Anexar | Vincular este registro a otro. | Asociar una nota a un cliente. |
| Anexar a | Permitir que otros se vinculen a él. | Permitir notas en una cuenta. |
| Asignar | Cambiar el propietario del dato. | Transferir una cuenta comercial. |
| Compartir | Ceder acceso temporal a terceros. | Compartir un informe confidencial. |
Los cinco niveles de acceso a los datos
| Nivel | Registros accesibles | Cuándo usarlo |
|---|---|---|
| Sin acceso | Ningún registro de la tabla. | Tablas ajenas a la función laboral. |
| Usuario | Solo registros del propio usuario. | Comerciales con cartera individual. |
| Business Unit | Registros de los miembros de su misma BU. | Responsables de una delegación fija. |
| Primario | Registros de su BU y unidades subordinadas. | Directores con delegaciones a cargo. |
| Organización | Todos los registros del entorno. | Auditores y directores generales. |
Roles predefinidos de Dataverse
- Administrador del sistema. Control total sobre personalizaciones y datos. Asignar solo a administradores de TI.
- Personalizador del sistema. Permisos para modificar el entorno sin acceder a datos ajenos. Ideal para desarrolladores.
- Usuario básico. Otorga los privilegios mínimos para que los empleados interactúen con aplicaciones estándar.
- Delegado. Habilita a un proceso o servicio a operar en nombre de un usuario en ejecuciones programadas.
Cómo asignar roles de seguridad a usuarios
La administración se realiza de forma centralizada siguiendo estos pasos:
- Acceder al centro de administración. Entra en el Power Platform Admin Center.
- Seleccionar el usuario. Dirígete a Entornos, entra en tu entorno y abre la sección Usuarios.
- Asignar el rol. Pulsa en Administrar roles de seguridad y valida los perfiles pertinentes.
Ten en cuenta que un usuario con licencia activa no podrá visualizar ningún dato si no cuenta con un rol asignado.
Equipos en Dataverse: tipos y cuándo usarlos para gestionar permisos
Agrupar usuarios en equipos simplifica la gobernanza y reduce errores de asignación individual en organizaciones con alta rotación o plantillas extensas. Existen tres tipos de equipos para articular la seguridad corporativa. Son los siguientes:
| Tipo de equipo | Propietario de registros | Admite roles | Cuándo usarlo |
|---|---|---|---|
| Owner Teams | Sí | Sí | Equipos con necesidades continuas e idénticas de acceso. |
| Access Teams | No | No | Colaboración puntual sobre registros específicos. |
| Grupos de Microsoft Entra ID | Sí | Sí | Sincronización automatizada desde el directorio corporativo. |
Equipos propietarios (Owner Teams)
Poseen registros y reciben roles de seguridad. Son la alternativa ideal para gestionar departamentos o divisiones operativas estables.
Equipos de acceso (Access Teams)
No tienen registros propios ni admiten roles globales. Conceden permisos de acceso directo sobre registros puntuales mediante plantillas predefinidas.
Equipos de grupo de Microsoft Entra ID
Vinculados a grupos de seguridad de Microsoft 365, sincronizan de forma dinámica las altas y bajas de usuarios desde la consola central de identidades.
Seguridad a nivel de columna en Dataverse
Permite proteger atributos confidenciales (como el sueldo o las cuentas bancarias de los empleados) mediante Perfiles de Seguridad de Columna. Con esta función autorizas de forma granular la lectura, creación o modificación de campos críticos sin alterar la visibilidad general de la tabla.
Seguridad de jerarquía en Dataverse
Permite a los mánagers acceder a los registros de sus subordinados directos. Se implementa de forma opcional mediante jerarquía de administración (sincronizada desde Entra ID) o jerarquía de posición (definida manualmente en Dataverse).
Auditoría y supervisión de la seguridad en Dataverse
Dataverse registra trazas de auditoría configurables a nivel de entorno, tabla y campo. Desde el centro de administración puedes auditar cambios y definir políticas de retención para cumplir normativas de cumplimiento como RGPD o ISO 27001.
Buenas prácticas de seguridad en Dataverse para entornos empresariales
Para desplegar una arquitectura segura y escalable, implementa las siguientes recomendaciones:
- Principio de mínimo privilegio. Asigna exclusivamente los accesos necesarios para cada función operativa.
- Administrar mediante equipos. Asocia roles a grupos de Entra ID en lugar de a usuarios individuales.
- Separar personalización de datos. No otorgues privilegios de configuración a usuarios operativos.
- Planificar la estructura organizativa. Define las Business Units antes de realizar cargas masivas de datos.
- Documentar perfiles propios. Mantén un inventario con el alcance de cada rol personalizado.
- Revisar asignaciones periódicamente. Audita accesos al ritmo de las bajas y movimientos de personal.
- Activar la auditoría al inicio. Garantiza el registro histórico desde el primer día de producción.
- Simular con usuarios de test. Valida los flujos en entornos de prueba antes del despliegue final.
Una arquitectura de seguridad sólida es la clave para escalar tus aplicaciones corporativas con garantías. En Aglaia te ayudamos a dominar el ecosistema Microsoft: descubre nuestro Curso Model Driven Apps o certifícate con el Programa Apps & Automate y el Programa Power Platform.
Preguntas frecuentes sobre seguridad en Dataverse
Aclaramos las dudas más habituales sobre la administración de accesos y gobernanza en Dataverse.
¿Qué diferencia hay entre un rol de seguridad y un perfil de seguridad de columna en Dataverse?
El rol de seguridad gestiona permisos generales sobre tablas completas, mientras que el perfil de columna restringe campos específicos dentro de una fila.
¿Puede un usuario de Dataverse ver registros de otra Business Unit?
Sí, siempre que disponga de un rol con nivel de acceso Organización o de un rol Primario sobre unidades subordinadas.
¿Un usuario puede tener más de un rol de seguridad asignado en Dataverse?
Sí, los roles son acumulativos y el sistema aplica siempre el privilegio más permisivo de los asignados.
¿El administrador del sistema puede ver datos protegidos por seguridad de columna?
Sí, el rol de administrador del sistema incorpora acceso total a todos los perfiles de columna creados.
¿Qué licencia se necesita para usar Dataverse con seguridad empresarial completa?
Requiere licencias de Power Apps por usuario/aplicación, planes Premium de Power Automate o planes empresariales de Dynamics 365.


